การรักษาความปลอดภัยเชิงรุกระดับองค์กร ในประเทศไทย
Vantage Point ตั้งแต่ปี 2014
บริษัท เวนเทจ พอยท์ ซีเคียวริตี้ (ประเทศไทย) จำกัด ให้บริการ Penetration Testing ที่ได้รับการรับรองจาก CREST จากสำนักงานในกรุงเทพมหานคร โดยเป็นส่วนหนึ่งของกลุ่มบริษัทที่มีสำนักงานถาวรในสิงคโปร์ อินโดนีเซีย และไทย เราช่วยให้องค์กรขนาดใหญ่ ธนาคาร และธุรกิจสำคัญ มองเห็นความเสี่ยงที่แท้จริง
ทั่วเอเชียตะวันออกเฉียงใต้
การทดสอบความปลอดภัยแอปพลิเคชันและ Penetration Testing
ใช้อย่างมีความรับผิดชอบในทุกจุดที่ช่วยเพิ่มความครอบคลุม ความเร็ว และความสม่ำเสมอ
สิงคโปร์ · อินโดนีเซีย · ไทย


ผู้ทดสอบสองคน ระบบเดียวกัน ผลลัพธ์ต่างกัน
Penetration Testing แบบเดิมมักขึ้นอยู่กับสไตล์ของผู้ทดสอบ ที่ปรึกษาสองคนที่เก่งพอ ๆ กันอาจตรวจระบบเดียวกันแล้วพบช่องโหว่คนละชุด ความไม่สม่ำเสมอนี้คือช่องว่างที่เราสร้าง Velocity ขึ้นมาเพื่อปิด
Velocity ให้ที่ปรึกษาทำงานผ่านเส้นทางที่ใช้ Test Case เป็นแกน ในทุกโครงการ แต่ละขั้นตอนอ้างอิงกับมาตรฐานที่เกี่ยวข้องและบันทึกหลักฐานไว้ชัดเจน ความเชี่ยวชาญของที่ปรึกษายังเป็นหัวใจหลัก แต่การส่งมอบงานจะสม่ำเสมอ ทำซ้ำได้ และพร้อมสำหรับการตรวจสอบมากขึ้น
Velocity ทำงานอย่างไรที่ปรึกษาคนใดคนหนึ่งค้นพบช่องโหว่ทั้งหมดหรือไม่?
การรักษาความปลอดภัยเชิงรุกครอบคลุมทุกมิติขององค์กรยุคใหม่
Penetration Testing
บริการ Penetration Testing ที่ได้รับการรับรอง CREST ครอบคลุม Mobile & Web Applications, Infrastructure, Cloud, AI และ IoT Hardware
รายละเอียดบริการ →การทดสอบอุปกรณ์ IoT
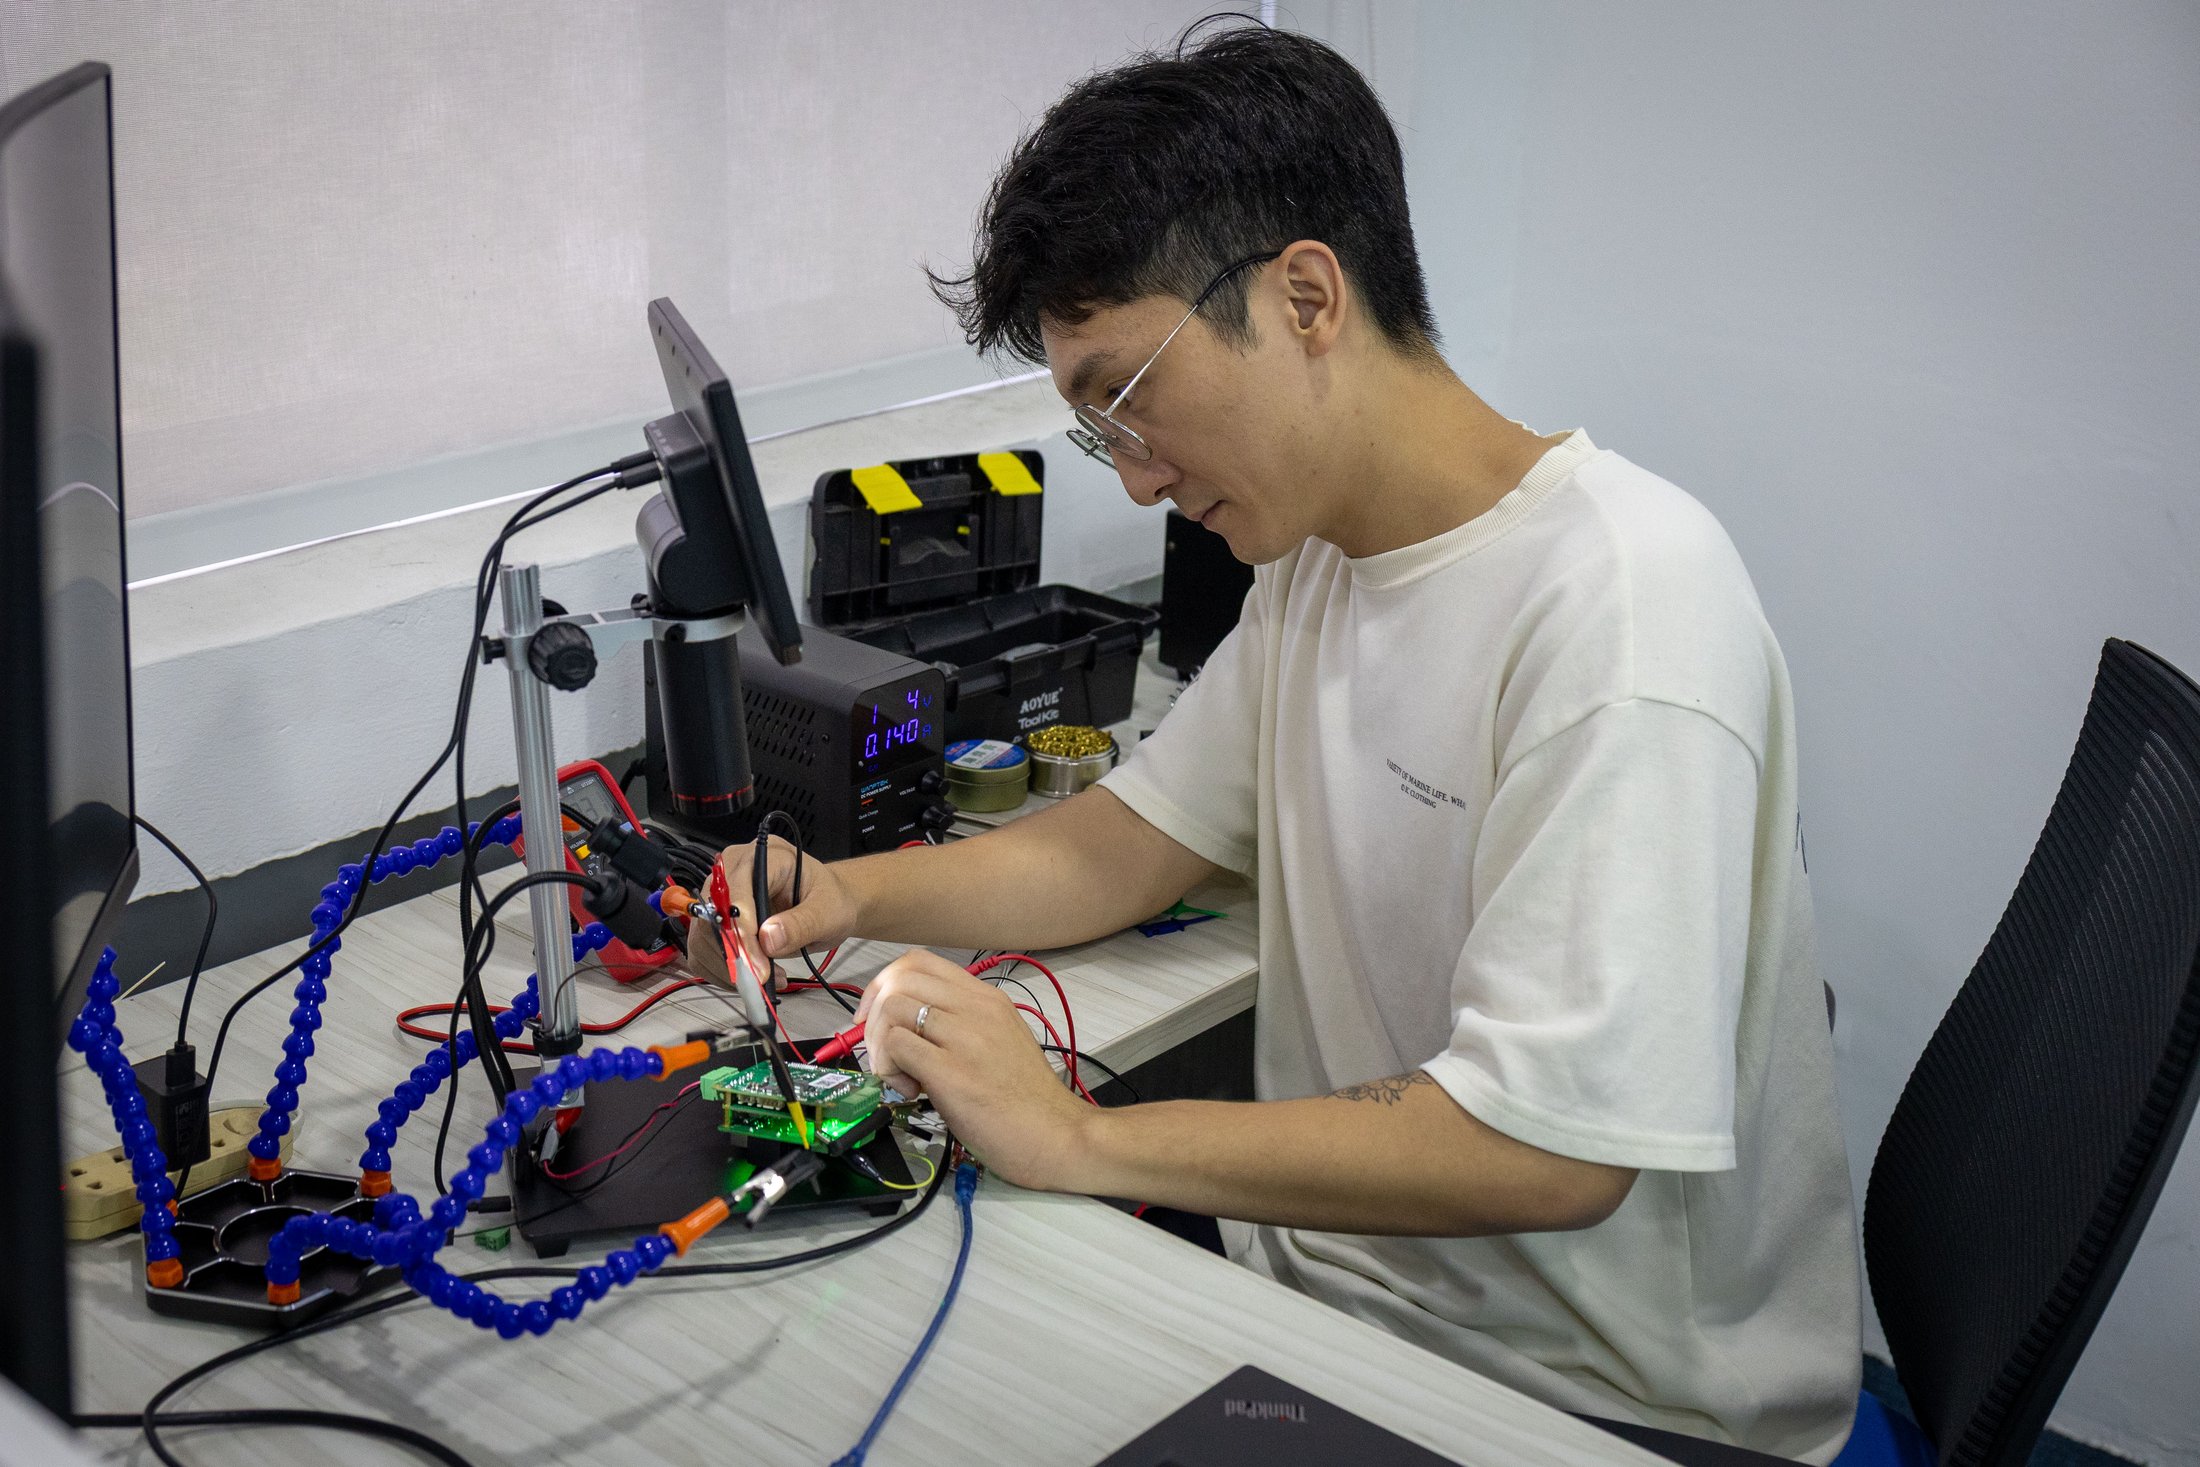
การทดสอบความปลอดภัยที่สอดคล้องกับ EU Cyber Resilience Act (CRA), Singapore CLS และหน่วยงานกำกับดูแลในภูมิภาคเอเชียตะวันออกเฉียงใต้ สำหรับอุปกรณ์เชื่อมต่อ Firmware ระบบ Embedded, Hardware Interface, Radio Protocol และเซ็นเซอร์
รายละเอียดบริการ →การตรวจสอบความปลอดภัยบนคลาวด์
การประเมินการปฏิบัติตามข้อกำหนดด้านคลาวด์ และการตรวจสอบเฉพาะแพลตฟอร์ม ครอบคลุม AWS, Azure, GCP และ AliCloud
รายละเอียดบริการ →การตรวจสอบความปลอดภัยของโครงสร้างพื้นฐาน
การประเมินช่องโหว่ของเครือข่าย การตรวจสอบ Security Configuration และการเสริมความแข็งแกร่งในระดับโครงสร้างพื้นฐาน
รายละเอียดบริการ →Red Team Exercises เชิงกำกับดูแล
การจำลองการโจมตีโดยฝ่ายตรงข้ามอย่างสมจริง ครอบคลุมเทคโนโลยี บุคลากร และกระบวนการ, สอดคล้องกับ MITRE ATT&CK และขับเคลื่อนด้วย Scenario
รายละเอียดบริการ →การตรวจสอบความปลอดภัยของซอร์สโค้ด
Static Analysis (SAST) และ Software Composition Analysis (SCA) สำหรับ Secure SDLC ความเสี่ยงจาก Dependency และการปฏิบัติตามข้อกำหนดด้าน License
รายละเอียดบริการ →การทดสอบ LLM
การทดสอบความปลอดภัยสำหรับแอปพลิเคชันที่ขับเคลื่อนด้วย LLM, AI Agent และการผสานรวม Copilot, เชื่อมโยงกับ OWASP LLM Top 10 ครอบคลุม Prompt Injection, การใช้ Agent ในทางที่ผิด, การรั่วไหลของข้อมูล และความสมบูรณ์ของโมเดล
รายละเอียดบริการ →Dark Web Intelligence
ตรวจสอบ Credential ที่รั่วไหล ความเสี่ยงจาก Ransomware ข้อมูลองค์กรที่ถูกขโมย ระบบที่อาจถูกเจาะ และการเข้าถึงเครือข่ายที่ถูกนำไปซื้อขายในแหล่งใต้ดินของอาชญากรไซเบอร์
รายละเอียดบริการ →การตรวจสอบความปลอดภัยอื่นๆ
การทดสอบเฉพาะทางสำหรับเทคโนโลยีที่เกิดขึ้นใหม่และมีความเสี่ยงสูง, Biometrics, Blockchain, ATM/CDM, Payment Terminal และ COTS Enterprise Platforms
รายละเอียดบริการ →Velocity AI แนวทางการทดสอบที่เสริมศักยภาพด้วย AI นำโดยที่ปรึกษาที่ได้รับการรับรองจาก CREST
ขอบเขตกว้างขึ้น มาตรฐานสูงขึ้น ใช้เวลาน้อยลง Velocity AI ทำงานบนเครื่องของผู้เชี่ยวชาญ อ่าน Test Case จาก Velocity เรียกใช้เครื่องมือที่เกี่ยวข้อง และเก็บหลักฐานอย่างเป็นระบบได้อย่างต่อเนื่องตลอด 24/7 โดยทุก Finding จะผ่านการตรวจสอบจากผู้เชี่ยวชาญก่อนรายงาน
ผู้เชี่ยวชาญมีส่วนร่วมเสมอทุก Test Case ที่ AI ดำเนินการ จะผ่านการตรวจสอบจากผู้เชี่ยวชาญที่ได้รับการรับรองจาก CREST ก่อนรายงาน
เครื่องมือสแกน Fuzzer และเครื่องมือเฉพาะทางมาตรฐานอุตสาหกรรม
ระบบจัดการ AI ที่อ่าน ดำเนินการ และจัดเก็บหลักฐาน
Velocity 4,000+ Test Case เชื่อมโยงกับ 100+ มาตรฐาน
การกำหนดขอบเขต การตรวจสอบ และการรายงาน ดำเนินการโดยผู้เชี่ยวชาญที่ได้รับการรับรองจาก CREST
Vantage Point เป็นสมาชิกผู้ลงนามผู้ก่อตั้งของกฎบัตร CREST AI ว่าด้วยการใช้ AI อย่างมีความรับผิดชอบในด้านความปลอดภัยทางไซเบอร์
ตรวจสอบได้ ติดตามได้ พร้อมส่งหน่วยงานกำกับดูแล
อ้างอิงมาตรฐาน
ทุกช่องโหว่ที่ค้นพบเชื่อมโยงกับ Velocity Test Case ที่อ้างอิงตาม OWASP, CIS, หน่วยงานกำกับดูแลในภูมิภาค และมาตรฐานเฉพาะอุตสาหกรรม
หลักฐานทำซ้ำได้
Endpoint ที่ได้รับผลกระทบ ข้อกำหนดเบื้องต้น ขั้นตอนตามลำดับ Payload และภาพหน้าจอ ซึ่งทีมวิศวกรของคุณสามารถทำซ้ำได้ทุกขั้นตอน
จัดอันดับความเสี่ยง
การให้คะแนนตาม CVSS 3.0, 3.1 และ 4.0 พร้อม Vector String ครบถ้วน รวมถึงแนวทางแก้ไขและตัวอย่างการตั้งค่าที่นำไปใช้ได้จริง
เรามุ่งเสริมสร้างความปลอดภัยไซเบอร์ให้แก่องค์กรชั้นนำด้านเทคโนโลยี ภายใต้กลุ่มอุตสาหกรรมที่มีความซับซ้อนสูงและอยู่ใต้กรอบข้อบังคับของหน่วยงานกำกับดูแล
ยินดีจัดส่งข้อมูลและเอกสารอ้างอิงผลงานจากผู้ใช้บริการจริงตามความประสงค์


คำถามจากผู้สนใจใช้บริการ
Vantage Point Security ทำอะไร
Vantage Point Security เป็นบริษัทความปลอดภัยไซเบอร์อิสระที่เชี่ยวชาญด้าน Offensive Security ให้บริการ Penetration Testing, Red Team Operations, การตรวจสอบ Source Code, การทดสอบความปลอดภัยระบบคลาวด์และโครงสร้างพื้นฐาน, การทดสอบ IoT และฮาร์ดแวร์, การทดสอบ LLM และ Dark Web Intelligence กลุ่มบริษัทก่อตั้งที่สิงคโปร์ในเดือนกุมภาพันธ์ 2014 และมีสำนักงานใหญ่อยู่ที่นั่น โดยมีบริษัทดำเนินงานในสิงคโปร์ อินโดนีเซีย และไทย
Vantage Point Security ดำเนินงานในประเทศใดบ้าง
สามประเทศ ได้แก่ Vantage Point Security Pte. Ltd. ในสิงคโปร์ PT. Vantage Point Security Indonesia ในจาการ์ตา และบริษัท เวนเทจ พอยท์ ซีเคียวริตี้ (ประเทศไทย) จำกัด ในกรุงเทพมหานคร แต่ละบริษัทเป็นนิติบุคคลที่จดทะเบียนแยกกันในประเทศของตน มีทีมที่ปรึกษาด้านความปลอดภัยของตนเอง และเป็นคู่สัญญาที่กำหนดขอบเขตและส่งมอบงานในตลาดของตนเอง
Vantage Point Security ได้รับการรับรองจาก CREST หรือไม่
ได้รับการรับรอง บริษัทในสิงคโปร์เป็นผู้ถือการรับรอง CREST ของกลุ่มในฐานะผู้ให้บริการ Penetration Testing ที่ได้รับการรับรอง และโปรไฟล์ CREST ได้บันทึกสำนักงานในอินโดนีเซียและไทยไว้ภายใต้การรับรองนี้
VAPT กับ Penetration Testing ต่างกันอย่างไร
Vulnerability Assessment คือการค้นหาและจัดลำดับความสำคัญของช่องโหว่ โดยทั่วไปใช้เครื่องมือครอบคลุมในวงกว้าง ส่วน Penetration Testing ไปไกลกว่านั้น คือการเจาะใช้ช่องโหว่เท่าที่ทำได้อย่างปลอดภัย เชื่อมโยงช่องโหว่เข้าด้วยกัน และแสดงผลกระทบต่อธุรกิจที่เกิดขึ้นจริง ส่วน VAPT เป็นคำที่อุตสาหกรรมใช้เรียกการจัดซื้อทั้งสองอย่างพร้อมกัน
ควรเลือกผู้ให้บริการ Penetration Testing อย่างไร
ควรพิจารณาการรับรองจากหน่วยงานอิสระ เช่น CREST, วิธีการทำงานที่ตรวจสอบได้, ทีมที่ปรึกษาที่อยู่กับงานของคุณจริงโดยไม่เปลี่ยนตัวระหว่างทาง และรายงานที่อ้างอิงทุกข้อค้นพบกลับไปยังข้อกำหนดเฉพาะในมาตรฐานที่เป็นที่ยอมรับ และควรถามว่านิติบุคคลใดเป็นคู่สัญญา และนิติบุคคลใดเป็นผู้ลงมือทดสอบ เพราะในภูมิภาคเอเชียตะวันออกเฉียงใต้ สองสิ่งนี้มักไม่ใช่บริษัทเดียวกัน
ทดสอบการป้องกันของท่านกับผู้เชี่ยวชาญด้านการรักษาความปลอดภัยเชิงรุก
ร่วมหารือกับทีมผู้เชี่ยวชาญของเราเพื่อวางแผนและรองรับความต้องการด้าน Penetration Testing สำหรับโครงการถัดไปของคุณ